
Tras un ciberataque, cada pista cuenta. Archivos borrados, conexiones sospechosas, rastros dejados en los servidores… Los auditores forenses se convierten en auténticos Sherlock Holmes para reconstruir los hechos, identificar las vulnerabilidades y seguir el rastro de los ciberdelincuentes. Adéntrate entre bastidores en estas investigaciones digitales, donde cada byte puede convertirse en una prueba.
Lunes, a las 8:15 h
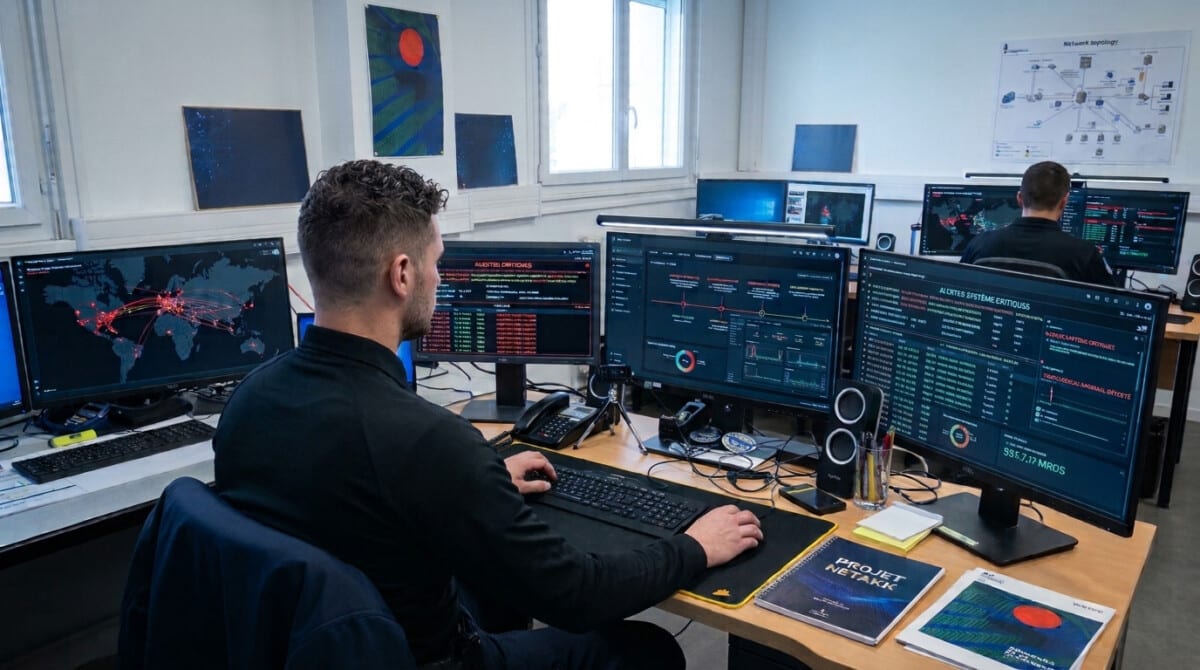
En una empresa de tamaño medio, ya no se abre ningún archivo. El sistema ERP está bloqueado y el controlador de dominio ya no responde. En las pantallas del departamento de contabilidad, aparece un mensaje en el que se exige un rescate en criptomoneda y se amenaza con publicar los datos robados. El departamento de sistemas de información convoca al equipo de crisis.
La dirección plantea cuatro preguntas: ¿Por dónde entraron? ¿Desde cuándo están ahí? ¿Qué se han llevado? ¿Siguen teniendo acceso? Las respuestas las dará un equipo de investigación digital, encargado de reconstruir un ataque cuyos autores suelen borrar sus huellas.
El guion es ficticio. Los métodos descritos son los que se utilizan en investigaciones reales.
Precintar la escena del crimen
El peor enemigo del investigador no siempre es el hacker. A menudo es el administrador bienintencionado que reinicia el servidor, ejecuta un antivirus o «limpia» el equipo infectado. Cada una de estas acciones borra las pistas.
Los investigadores siguen una regla de oro:, el orden de volatilidad, formalizado ya en 2002 en el RFC 3227. En primer lugar, se recopila lo que desaparece más rápidamente: registros y caché de la CPU, memoria RAM, conexiones de red activas y procesos en ejecución. A continuación, se procesan los archivos temporales, después el disco y, por último, las copias de seguridad y los archivos.
El CERT-FR, el equipo gubernamental de respuesta a incidentes, establece las mismas prioridades: conservar los registros y delimitar rápidamente el ámbito afectado.
Una copia, nunca el original
El almacenamiento nunca se analiza directamente. El investigador lo convierte en un imagen de bit a bit, a menudo tras un bloqueador de escritura físico, con herramientas como FTK Imager, dd o ewfacquire.
A continuación, calcula inmediatamente una huella criptográfica, normalmente SHA-256. Este hash garantiza que la copia analizada seis meses después sea idéntica a la registrada el primer día.
A continuación, se registra cada manipulación: quién ha cogido qué, cuándo, dónde y por qué. Esa es la cadena de custodia. Sin ella, una prueba técnicamente impecable puede ser desestimada por un abogado en el juicio.
Las 5 medidas que hay que tomar en caso de ataque
- Avisar a los equipos competentes e iniciar el procedimiento de incidente
- Anotar cada observación: hora, mensaje mostrado, máquina, acción realizada
- Conservar los periódicos
- No reinicies nada, no «limpies» nada»
- Aislar los sistemas en colaboración con los especialistas
La RAM, el testigo más locuaz
Durante mucho tiempo, el procedimiento habitual consistía en desconectar el ordenador para proteger el disco duro. Hoy en día, eso es un error. Hay muchos programas maliciosos conocidos como sin archivos Nunca se instalan en el disco: residen en la memoria, inyectados en un proceso legítimo o ejecutados a través de un script de PowerShell cifrado. Al cortar la corriente, se elimina al culpable.
Un volcado de la memoria RAM, analizado con un marco de trabajo como Volatilidad, revela lo que el sistema oculta: procesos huérfanos u ocultos, DLL inyectadas, conexiones a un servidor de comando y control, líneas de comando completas. A veces se encuentran claves de cifrado, o incluso credenciales sin cifrar. ¿Un svchost.exe cuyo proceso padre no es services.exe? El investigador acaba de encontrar a su primer sospechoso.
Borrado, pero no desaparecido
Eliminar un archivo no lo borra. En NTFS, el sistema se limita a marcar la entrada del Tabla de archivos maestros (MFT) como libre. Mientras no se reescriban los clústeres, los datos siguen siendo legibles.
Las herramientas de recuperación de datos de archivos Programas como PhotoRec o los módulos de Autopsy van más allá: exploran el espacio no asignado en busca de firmas de archivos, encabezados JPEG, PDF o ZIP, y reconstruyen documentos de los que el sistema ni siquiera recuerda el nombre. Además, Windows es un excelente espía.
Lo que guarda Windows
Windows también guarda un registro de lo que ha ocurrido:
- Prefetch : qué archivos ejecutables se han ejecutado, cuántas veces y cuándo
- Amcache y Shimcache : los rastros de los programas, incluso los que se han eliminado desde
- Archivos LNK y listas de acceso rápido : los documentos abiertos por el usuario
- Diario USN ($UsnJrnl) : cada vez que se crea, renombra o elimina un archivo
- Instantáneas (copias de sombra de volumen) : versiones anteriores del disco, que, por cierto, los programas de rescate se apresuran a eliminar.
Una salvedad en cuanto a las entradas recientes: en un SSD, el comando TRIM indica al controlador que borre realmente los bloques liberados. La recuperación de archivos eliminados resulta entonces mucho más aleatoria. Los metadatos, por su parte, suelen conservarse.
Los periódicos, o el arte de la cronología
Una investigación se gana a lo largo del tiempo. Los registros de eventos de Windows son la columna vertebral de la narración, siempre y cuando se sepa qué buscar:
| IDENTIFICACIÓN | Diario | De qué trata |
| 4624 / 4625 | Seguridad | Inicio de sesión correcto / fallido (el tipo 10 indica una sesión RDP) |
| 4688 | Seguridad | Creación de un proceso, con su línea de comandos si la auditoría está activada |
| 4720 | Seguridad | Creación de una cuenta de usuario |
| 7045 | Sistema | Instalación de un nuevo servicio, un clásico de la persistencia |
| 1102 | Seguridad | Borrado del registro de auditoría |
Una ráfaga de 4625 seguida de un 4624 desde la misma dirección IP indica un ataque de fuerza bruta que finalmente tuvo éxito. Un 7045 a las 3 de la madrugada para un servicio con un nombre aleatorio suele indicar la llegada de una herramienta de administración remota que ha sido secuestrada.
El investigador no lee esos periódicos uno por uno. Combina todas las fuentes —periódicos, MFT, registros, historial de navegadores y registros del cortafuegos— en una superlínea temporal generada por herramientas como Plaso (log2timeline). En ella se alinean cientos de miles de eventos con precisión de segundos. El paciente cero, la primera conexión sospechosa y el movimiento lateral aparecen entonces en unas pocas consultas. No obstante, es imprescindible que los relojes de los equipos estén sincronizados: un servidor NTP mal configurado puede desajustar toda la reconstrucción.
En la red y en la nube
Las entradas de registro no lo dicen todo. Para seguir al atacante de un equipo a otro, el investigador recurre a la red: capturas PCAP, cuando las hay, flujos NetFlow, registros del proxy, del DNS y de la VPN. Herramientas como Zeek o Wireshark permiten localizar un señalización un tráfico regular hacia un dominio desconocido, o una filtración de varios gigabytes un sábado por la noche.
Con la migración a la nube, el escenario del delito se ha ampliado. Ya no hay ningún disco que se pueda incautar en Microsoft 365 o AWS. Hay que saber cómo sacar partido al registro de auditoría unificado, a CloudTrail o a los registros de inicio de sesión de Entra ID. Y, sobre todo, conocer su periodo de conservación, que a veces es breve dependiendo de la licencia contratada. Una regla de transferencia de correo electrónico creada discretamente tres meses antes puede haber desaparecido ya de los registros.
Cuando el sospechoso manipula la escena del crimen
Los atacantes conocen estas técnicas tan bien como los investigadores. El’antiforense forma parte de sus herramientas: borrado de registros con wevtutil cl, modificación de las fechas de los archivos (timestomping), herramientas que se cargan únicamente en memoria, o el uso de LOLBins, esos archivos binarios legítimos de Windows, como «certutil» o «rundll32», que se han manipulado para que no activen el antivirus.
Pero borrar un rastro suele dejar otro. Vaciar el registro de seguridad genera precisamente el evento 1102, y un vacío de seis horas en los registros es, en sí mismo, una pista. El «timestomping» se delata al comparar los dos conjuntos de marcas de tiempo de la MFT: $STANDARD_INFORMATION, fácil de modificar, y $FILE_NAME, mucho menos accesible. Cuando el primero afirma que un archivo data de 2019 y el segundo indica que es de ayer, el investigador sabe que le están mintiendo. Como en las novelas de Conan Doyle, a veces es el perro que no ladró el que resuelve el caso.
De la investigación a la respuesta
En el ámbito empresarial, el análisis forense y la respuesta ante incidentes van de la mano. De hecho, en el mundo anglosajón se han fusionado ambos conceptos bajo un acrónimo: DFIR, para Análisis forense digital y respuesta ante incidentes. No se trata solo de comprender, sino de actuar con rapidez: contener la amenaza, erradicar la persistencia y restaurar, sin destruir las pruebas por el camino.
Para hablar el mismo idioma, los equipos recogen en un repositorio las técnicas observadas MITRE ATT&CK : acceso inicial, ejecución, persistencia, elevación de privilegios, movimiento lateral, exfiltración. Los indicadores de compromiso extraídos —hash, direcciones IP, nombres de dominio— se introducen en el SIEM y el EDR para comprobar que ningún otro equipo se haya visto afectado. Herramientas como Velociraptor o KAPE permiten recopilar estos artefactos en cientos de equipos a la vez.
La investigación concluye con un informe. Este sirve a la dirección, a la aseguradora cibernética, a la CNIL en caso de violación de datos personales que deba notificarse en un plazo de 72 horas y, en ocasiones, al juez. Debe basarse en hechos, ser reproducible y comprensible para alguien sin conocimientos técnicos. No es la parte más espectacular de la profesión, pero a menudo es la más decisiva.
Un oficio que requiere paciencia y rigor
Olvídate de esas escenas de las series en las que a un hacker con capucha lo desenmascaran con tres clics. El auditor forense pasa horas clasificando, cotejando y documentando. Necesita un conocimiento sólido de los sistemas de archivos, tanto de Windows como de Linux, de los protocolos de red y de las arquitecturas en la nube. También debe dominar un poco de scripting, Python o PowerShell, para automatizar todo lo que se pueda. Y, sobre todo, mantener la calma cuando toda la empresa espera una respuesta.
Buenas noticias para los administradores de sistemas, los ingenieros de redes o los analistas de SOC: ya cuentan con gran parte de los conocimientos necesarios. Lo que les falta es el método: saber recopilar datos sin alterarlos, saber dónde buscar y saber demostrarlo.
Formación
Ese es precisamente el objetivo de varios cursos de formación de ORSYS. Análisis forense (3 días) introduce en las técnicas de investigación digital: recopilación de pruebas, análisis de rastros en un sistema comprometido y reconstrucción del escenario del ataque. Análisis forense y respuesta ante incidentes de seguridad (4 días) va más allá: análisis en profundidad de las intrusiones, identificación de las técnicas de los atacantes y dominio de las etapas de la respuesta ante incidentes para contener la amenaza y proteger el sistema de información.
Lo necesario para pasar, llegado el momento, de ser un testigo impotente a convertirse en investigador.