
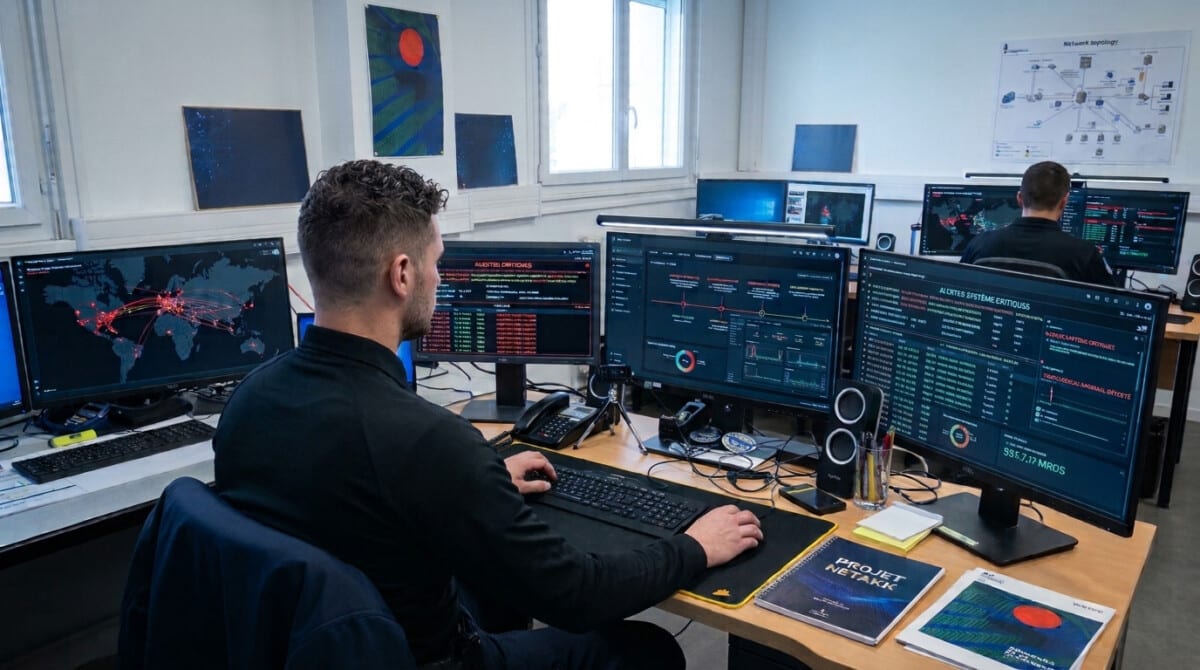
Na een cyberaanval telt elk spoor. Gewiste bestanden, verdachte verbindingen, sporen op servers… Forensische onderzoekers kruipen in de huid van Sherlock Holmes om de feiten te reconstrueren, kwetsbaarheden op te sporen en het spoor van de cybercriminelen te volgen. Neem een kijkje achter de schermen van deze digitale onderzoeken, waar elke byte een bewijsstuk kan worden.
Maandag, 8.15 uur
In een middelgroot bedrijf kan geen enkel bestand meer worden geopend. Het ERP-systeem is vastgelopen en de domeincontroller reageert niet meer. Op de schermen van de boekhouding verschijnt een bericht waarin losgeld in cryptovaluta wordt geëist en wordt gedreigd gestolen gegevens openbaar te maken. De IT-afdeling roept het crisisteam bijeen.
De leiding stelt vier vragen. Waar zijn ze binnengekomen? Sinds wanneer zijn ze daar? Wat hebben ze meegenomen? Hebben ze nog steeds toegang? De antwoorden zullen worden geleverd door een digitaal onderzoeksteam, dat tot taak heeft een aanval te reconstrueren waarvan de daders vaak hun sporen hebben uitgewist.
Het scenario is fictief. De beschreven methoden zijn afkomstig uit echte onderzoeken.
De plaats delict afzetten
De grootste vijand van de onderzoeker is niet altijd de hacker. Vaak is het juist de goedbedoelende systeembeheerder die de server opnieuw opstart, een antivirusprogramma start of de geïnfecteerde computer «opschoont». Elk van deze handelingen vernietigt sporen.
De rechercheurs houden zich aan een gouden regel, de volatiliteitsvolgorde, dat al in 2002 in RFC 3227 werd vastgelegd. Eerst wordt verzameld wat het snelst verdwijnt: registers en CPU-cache, werkgeheugen, actieve netwerkverbindingen en lopende processen. Daarna volgen de tijdelijke bestanden, vervolgens de schijf en ten slotte de back-ups en archieven.
CERT-FR, het incidentresponsteam van de overheid, stelt dezelfde prioriteiten vast: de logbestanden bewaren en snel de omvang van de schade vaststellen.
Een kopie, nooit het origineel
De opslag wordt nooit rechtstreeks geanalyseerd. De onderzoeker maakt er een bit-voor-bit-afbeelding, vaak achter een hardware-schrijfblokkering, met tools zoals FTK Imager, dd of ewfacquire.
Het berekent onmiddellijk een cryptografische hash, meestal SHA-256. Deze hash garandeert dat de kopie die zes maanden later wordt geanalyseerd, identiek is aan die welke op de eerste dag is vastgelegd.
Elke handeling wordt vervolgens geregistreerd: wie heeft wat gepakt, wanneer, waar en waarom. Dat is de keten van bewaring. Zonder dit bewijs kan een technisch onberispelijk bewijs door een advocaat in de rechtbank terzijde worden geschoven.
De 5 reflexen bij een aanval
- De bevoegde teams waarschuwen en de incidentprocedure in gang zetten
- Noteer elke waarneming: tijdstip, weergegeven melding, machine, uitgevoerde handeling
- Kranten bewaren
- Niets opnieuw opstarten, niets «opschonen»
- Systemen isoleren in samenwerking met specialisten
Het RAM-geheugen, de meest spraakzame getuige
Lange tijd was het de standaardprocedure om de computer los te koppelen om de harde schijf te beschermen. Tegenwoordig is dat een vergissing. Veel zogenaamde malware zonder bestanden worden nooit op de schijf geïnstalleerd: ze draaien in het geheugen, geïnjecteerd in een legitiem proces of gestart via een gecodeerd PowerShell-script. Door de stroom uit te schakelen, wordt de boosdoener gewist.
Een dump van het werkgeheugen, geanalyseerd met een framework zoals Volatiliteit, onthult wat het systeem verbergt: verweesde of verborgen processen, geïnjecteerde DLL’s, verbindingen met een command-and-control-server, volledige opdrachtregels. Soms zijn er versleutelingssleutels te vinden, of zelfs in leesbare vorm weergegeven inloggegevens. Een svchost.exe waarvan het bovenliggende proces niet services.exe is? De onderzoeker heeft zojuist zijn eerste verdachte gevonden.
Verwijderd, maar niet verdwenen
Als je een bestand verwijdert, wordt het niet gewist. Op NTFS markeert het systeem alleen de vermelding van het Master File Table (MFT) als vrij. Zolang de clusters niet worden herschreven, blijven de gegevens leesbaar.
De hulpmiddelen van file carving programma’s zoals PhotoRec of de modules van Autopsy gaan nog een stap verder: ze doorzoeken de niet-toegewezen ruimte op zoek naar bestandssignaturen, JPEG-, PDF- of ZIP-headers, en reconstrueren documenten waarvan het systeem zelfs de naam is vergeten. Windows is overigens een geweldige spion.
Wat Windows onthoudt
Windows houdt ook bij wat er is gebeurd:
- Prefetch : welke uitvoerbare bestanden zijn uitgevoerd, hoe vaak en wanneer
- Amcache en Shimcache : sporen van programma’s, zelfs als ze al
- LNK-bestanden en Jump Lists : de documenten die door de gebruiker zijn geopend
- USN-krant ($UsnJrnl) : elke keer dat een bestand wordt aangemaakt, hernoemd of verwijderd
- Instant-kopieën (Volume Shadow Copies) : eerdere versies van de schijf, die ransomware overigens meteen verwijdert.
Een minpuntje voor recente berichten: op een SSD geeft het TRIM-commando de controller de opdracht om vrijgekomen blokken daadwerkelijk te wissen. Het herstellen van verwijderde bestanden wordt daardoor aanzienlijk onzekerder. De metagegevens blijven daarentegen vaak behouden.
Kranten, of de kunst van de chronologie
Een onderzoek win je via de tijdlijn. De Windows-gebeurtenislogboeken vormen de ruggengraat van het verhaal, mits je weet waar je naar moet zoeken:
| ID kaart | Dagboek | Wat hij vertelt |
| 4624 / 4625 | Beveiliging | Inloggen gelukt / mislukt (type 10 duidt op een RDP-sessie) |
| 4688 | Beveiliging | Een proces aanmaken, inclusief de opdrachtregel als de audit is ingeschakeld |
| 4720 | Beveiliging | Een gebruikersaccount aanmaken |
| 7045 | Systeem | Implementatie van een nieuwe dienst: een klassieker op het gebied van persistentie |
| 1102 | Beveiliging | Het auditlogboek wissen |
Een reeks van 4625, gevolgd door een 4624 vanaf hetzelfde IP-adres, duidt op een brute-force-aanval die uiteindelijk is geslaagd. Een 7045 om 3 uur ’s ochtends voor een dienst met een willekeurige naam duidt vaak op de aanwezigheid van een misbruikt tool voor beheer op afstand.
De rechercheur leest deze kranten niet één voor één. Het voegt alle bronnen – kranten, MFT, registers, browsergeschiedenis, firewalllogs – samen in één super-tijdlijn gegenereerd door tools zoals Plaso (log2timeline). Honderdduizenden gebeurtenissen worden daar tot op de seconde nauwkeurig op een tijdlijn geplaatst. Patiënt nul, de eerste verdachte verbinding en de laterale beweging komen dan in enkele zoekopdrachten naar voren. De klokken van de machines moeten echter wel gesynchroniseerd zijn: een verkeerd geconfigureerde NTP-server kan de hele reconstructie uit het lood slaan.
Op het netwerk en in de cloud
De logbestanden vertellen niet het hele verhaal. Om de aanvaller van het ene apparaat naar het andere te volgen, maakt de onderzoeker gebruik van het netwerk: PCAP-opnames (indien beschikbaar), NetFlow-stromen, proxy-, DNS- en VPN-logbestanden. Met tools als Zeek of Wireshark kan men een beaconing regelmatig verkeer naar een onbekend domein, of een exfiltratie van meerdere gigabytes op een zaterdagavond.
Door de migratie naar de cloud is de plaats delict veel groter geworden. Bij Microsoft 365 of AWS zijn er geen schijven meer die in beslag kunnen worden genomen. Je moet weten hoe je het uniforme auditlogboek, CloudTrail of de inloglogs van Entra ID moet gebruiken. En bovenal moet je weten hoe lang deze gegevens worden bewaard, wat soms maar kort is, afhankelijk van de licentie die je hebt. Een regel voor het doorsturen van e-mails die drie maanden eerder stilletjes is aangemaakt, kan al uit de logboeken zijn verdwenen.
Wanneer de verdachte de plaats delict vervalst
De aanvallers kennen deze technieken net zo goed als de onderzoekers. De’anti-forensisch maakt deel uit van hun gereedschapskist: logbestanden wissen met wevtutil cl, de datums van bestanden wijzigen (timestomping), tools die uitsluitend in het geheugen worden geladen, of het gebruik van LOLBins, legitieme Windows-binaries zoals certutil of rundll32 die zijn gemanipuleerd om het antivirusprogramma niet te activeren.
Maar het wissen van een spoor laat vaak een ander spoor achter. Het leegmaken van het beveiligingslogboek genereert juist gebeurtenis 1102, en een gat van zes uur in de logbestanden is op zich al een aanwijzing. Timestomping wordt ontmaskerd door de twee sets tijdstempels van de MFT te vergelijken: $STANDARD_INFORMATION, dat gemakkelijk te wijzigen is, en $FILE_NAME, dat veel minder toegankelijk is. Wanneer de eerste beweert dat een bestand uit 2019 stamt en de tweede zegt dat het van gisteren is, weet de onderzoeker dat hij wordt voorgelogen. Net als bij Conan Doyle is het soms de hond die niet heeft geblaft die de zaak oplost.
Van onderzoek tot reactie
In de bedrijfswereld gaan forensische analyse en incidentrespons hand in hand. In de Angelsaksische wereld zijn deze twee overigens samengevoegd onder één acroniem: DFIR, voor Digitaal forensisch onderzoek en incidentrespons. Het gaat er niet alleen om het te begrijpen, maar ook om snel te handelen: de dreiging inperken, de hardnekkigheid uitroeien, herstellen, zonder daarbij het bewijsmateriaal te vernietigen.
Om op één lijn te zitten, brengen de teams de waargenomen technieken in kaart in het referentiekader MITRE ATT&CK : eerste toegang, uitvoering, persistentie, uitbreiding van rechten, laterale beweging, exfiltratie. De verzamelde indicatoren van compromittering – hashes, IP-adressen, domeinnamen – worden in het SIEM- en EDR-systeem ingevoerd om te controleren of er geen andere computers zijn aangetast. Met tools zoals Velociraptor of KAPE kunnen deze artefacten op honderden werkstations tegelijk worden verzameld.
Het onderzoek wordt afgesloten met een rapport. Dit rapport is bedoeld voor het management, de cyberverzekeraar, de CNIL in geval van een inbreuk op persoonsgegevens die binnen 72 uur moet worden gemeld, en soms ook voor de rechter. Het moet feitelijk, reproduceerbaar en begrijpelijk zijn voor iemand zonder technische achtergrond. Het is niet het meest spectaculaire onderdeel van het vak, maar vaak wel het meest doorslaggevende.
Een beroep dat geduld en nauwgezetheid vereist
Vergeet die scènes uit tv-series waarin een hacker met een capuchon in drie muisklikken wordt ontmaskerd. De forensisch auditor besteedt uren aan het sorteren, vergelijken en documenteren van gegevens. Hij of zij moet beschikken over een gedegen kennis van bestandssystemen, zowel Windows als Linux, netwerkprotocollen en cloudarchitecturen. Ook moet hij of zij enige kennis hebben van scripting, Python of PowerShell, om te automatiseren wat geautomatiseerd kan worden. En bovenal moet hij of zij het hoofd koel houden wanneer het hele bedrijf op een antwoord wacht.
Goed nieuws voor systeembeheerders, netwerkingenieurs en SOC-analisten: ze beschikken al over een groot deel van de benodigde kennis. Wat ze nog missen, is de methode: weten hoe ze gegevens moeten verzamelen zonder deze te wijzigen, weten waar ze moeten zoeken en weten hoe ze bewijzen kunnen leveren.
Opleiding
Dat is precies het onderwerp van verschillende ORSYS-trainingen. Forensische analyse (3 dagen) biedt een inleiding tot digitale onderzoekstechnieken: het verzamelen van bewijsmateriaal, het analyseren van sporen op een gehackt systeem en het reconstrueren van het aanvalsscenario. Forensische analyse en reactie op beveiligingsincidenten (4 dagen) gaat nog een stap verder: grondige analyse van inbraken, identificatie van de technieken van de aanvallers en beheersing van de stappen in de incidentrespons om de dreiging in te dammen en het informatiesysteem te beveiligen.
Zodat je, wanneer het zover is, van machteloze getuige tot onderzoeker kunt worden.