
Entender un ciberataque en teoría es una cosa. Afrontarlo en condiciones casi reales es otra muy distinta. Escenarios, simulaciones, decisiones… El «serious game» sumerge a los profesionales de las tecnologías de la información en el centro de la acción, donde la experiencia y los reflejos cuentan tanto como la teoría. Descubre cómo los juegos serios transforman la formación en TI en un auténtico campo de entrenamiento.
9:17 h. Llega una alerta al SOC: varias cuentas presentan una actividad inusual. Unos minutos más tarde, algunas aplicaciones dejan de estar disponibles y el servicio de asistencia recibe las primeras llamadas. ¿Hay que aislar la red, interrumpir un servicio crítico, avisar a la dirección? ¿Y si la interrupción del sistema causara más daños que el propio ataque?
En un material didáctico, la respuesta correcta parece obvia. Con información incompleta y el cronómetro en marcha, muchos equipos dudan.
Para eso sirve el «serious game»: situar a los profesionales de las tecnologías de la información en una situación similar a la real para que puedan practicar antes de enfrentarse a ella. Este enfoque se desarrolló inicialmente en los ámbitos de la ciberseguridad y la gestión de crisis, y hoy en día se está extendiendo a las áreas de ITSM, SRE y DevOps.
Ataques más numerosos y más rápidos
En 2025, la ANSSI gestionó 1 366 incidentes, frente a los 831 de 2022. Las fugas de datos aumentaron un 51 % en un año. Aproximadamente el 29 % de las vulnerabilidades fueron explotadas el mismo día de su publicación, o incluso antes. La ENISA llega a la misma conclusión a escala europea, con vulnerabilidades explotadas tan solo unos días después de su divulgación.
Según el barómetro CESIN 2026, el 40 % de las organizaciones encuestadas sufrió al menos un ciberataque significativo en 2025, y el 81 % de las víctimas afirma que esto tuvo repercusiones en su actividad.
Por lo tanto, para un responsable de seguridad, no basta con saber si los equipos conocen el procedimiento. También hay que saber si lo aplicarán en una situación real, cuando surjan varios problemas a la vez.
Un analista puede conocer la respuesta a un incidente y mostrarse indeciso ante registros contradictorios. Un responsable de infraestructuras puede dominar su plan de recuperación ante desastres y darse cuenta, en plena crisis, de que desconoce quién tiene la autoridad para interrumpir un servicio.
Un «serious game» no es un videojuego
El término puede dar lugar a confusiones. Un «serious game» de informática no requiere ni casco de realidad virtual ni avatares.
Puede adoptar la forma de un cibercampo de entrenamiento, con equipos reales y redes aisladas en las que los participantes detectan y contrarrestan ataques. También puede ser un simulacro de crisis teórico, en el que un equipo recibe información de forma progresiva y debe decidir cómo reaccionar. También puede basarse en una simulación digital, un jdesempeñado un papela juego de escape en línea o una combinación de varios formatos.
Lo que importa no es el grado de sofisticación gráfica, sino la mecánica pedagógica: un objetivo, un escenario creíble, una serie de limitaciones, decisiones y sus consecuencias, y, por último, un análisis posterior.
Los distintos formatos de juegos educativos sobre ciberseguridad
| Formato | Principio | ¿Para quién? |
|---|---|---|
| Ejercicio en la mesa | Información facilitada paso a paso, decisiones colectivas | Célula de crisis, dirección, áreas de negocio |
| Cyberrange | Ataques reales en una red aislada | Analistas del SOC, expertos en seguridad |
| Juego de rol / juego de escape | Acertijos y juegos de rol, con límite de tiempo | Sensibilización, cohesión de equipo |
| Simulación de un incidente | Repaso paso a paso de una avería o un incidente | Operaciones, SRE, soporte técnico |
| CTF (Captura la bandera) | Retos técnicos cronometrados para conseguir «banderas» | Perfiles técnicos, jóvenes talentos |
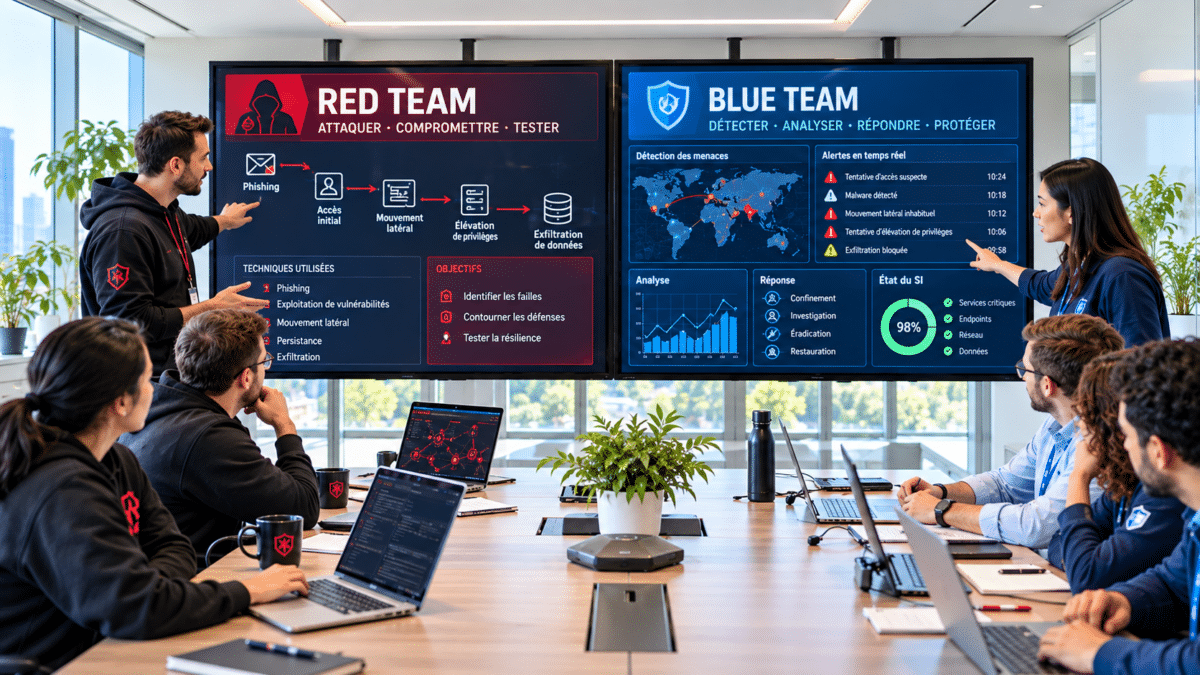
| Equipo rojo contra equipo azul | Un equipo ataca, el otro detecta y defiende | SOC, CERT, equipos de seguridad |
| Día del partido | Fallo simulado en condiciones controladas | DevOps, equipos de guardia |
Los medios técnicos importan menos que el realismo del guion. Un ejercicio que reproduzca el entorno, las herramientas y las limitaciones de la empresa hace que los participantes se impliquen mucho, incluso con un dispositivo sencillo.
Las lecciones que se extraen de los grandes ejercicios
Las instrucciones de evacuación no se descubren el mismo día en que se produce un incendio. La ciberseguridad está adoptando poco a poco la misma lógica.
El 18 de septiembre de 2025, la ANSSI organizó REMPAR25, un ejercicio que simulaba un «apagón digital». En él participaron 5.680 profesionales de 1.263 organizaciones. Y quizá la cifra más interesante no sea esa: el 50 % de los participantes no trabajaba ni en el sector digital ni en el de la ciberseguridad. Es una lección importante. Una verdadera cibercrisis nunca afecta solo al director de seguridad de la información (RSSI) durante mucho tiempo. La dirección general, el director de sistemas de información, las áreas de negocio, comunicación, el departamento jurídico, recursos humanos, la continuidad de la actividad, los proveedores… todos ellos pueden verse obligados a tomar decisiones.
Según el informe de experiencias publicado por la agencia, los participantes dominan bastante bien la detección, la respuesta ante incidentes y la comunicación interna. La comunicación en situaciones de crisis, en cambio, suele ser improvisada, la continuidad de las actividades no se anticipa adecuadamente y las funciones de apoyo están poco coordinadas. El 80 % de las organizaciones tiene previsto crear o actualizar su plan de gestión de crisis.
Otro ejemplo: en junio de 2026, el ejercicio «Cyber Europe 2026» de la ENISA reunió a más de 5 000 participantes en torno a ataques dirigidos contra las redes ferroviarias y marítimas europeas. Los equipos tuvieron que gestionar, al mismo tiempo, problemas técnicos complejos, la continuidad de los servicios y el intercambio de información bajo presión.
Evidentemente, las empresas no necesitan reproducir estos grandes simulacros. Pero el principio es aplicable: someter a los equipos a una situación realista, observar lo que ocurre realmente y aprender de las discrepancias.
CTF, equipo rojo y equipo azul
El «Capture The Flag» (CTF) es el formato más habitual para trabajar las habilidades técnicas. Los participantes resuelven retos cronometrados en criptografía, ingeniería inversa, seguridad web o análisis forense para conseguir «banderas».
En abril de 2026, el France Cybersecurity Challenge de la ANSSI reunió a más de 2 000 participantes. Este evento también sirve para seleccionar al equipo francés que participará en el European Cybersecurity Challenge, que se celebrará en Bochum en octubre de 2026. La edición de 2025, celebrada en Varsovia, reunió a 39 equipos, con una jornada dedicada a los retos clásicos y otra dedicada al ataque y la defensa.
En un ejercicio de equipo rojo / equipo azul, una línea ofensiva (equipo rojo) lleva a cabo auténticos ataques y cuenta con una línea defensiva (equipo azul) debe detectarlas, contenerlas y mantener los servicios en funcionamiento. Una equipo morado puede, a continuación, reunir a ambas partes para mejorar las normas de detección.
Locked Shields, organizado en Tallin por el centro de excelencia en ciberdefensa cooperativa de la OTAN, funciona según este modelo. En abril de 2026, más de 4 000 participantes de 41 países, repartidos en 16 equipos defensivos multinacionales, protegieron infraestructuras críticas, sistemas de defensa aérea y de voto electrónico. Y Francia tuvo una actuación destacada: el equipo franco-sueco quedó en tercer lugar.
Una empresa puede adaptar estos formatos a su escala, por ejemplo, con un CTF interna para detectar perfiles técnicos, o un ejercicio de «red team» que pone a prueba al SOC en su propio ámbito de actuación, a veces sin avisar al equipo.
Convertir los conocimientos en hábitos
Es aquí donde el «serious game» se diferencia de una formación puramente vertical.
Según el CESIN, el 85,1 % de los responsables de ciberseguridad considera que sus empleados están sensibilizados respecto al phishing. Sin embargo, este sigue siendo el principal vector de los ataques que tienen éxito. Conocer las buenas prácticas no garantiza que se apliquen en el momento adecuado.
En lugar de preguntarse «¿Qué hacer ante un ransomware?», el juego de simulación obliga al participante a tomar una decisión. ¿Hay que aislar veinte puestos de trabajo de inmediato o esperar a recibir una confirmación? ¿Desactivar el acceso remoto? ¿Poner en marcha el plan de recuperación ante desastres? Cada decisión exige poner en práctica los conocimientos, establecer prioridades y asumir las consecuencias.
Un escenario también se puede volver a reproducir modificando un parámetro o probando otra decisión, lo que permite comparar los resultados. Los errores cometidos sirven entonces de base para el análisis posterior. Esto requiere un escenario bien diseñado e integrado en un itinerario formativo.
Aprender a tomar decisiones… pero, sobre todo, a tomarlas juntos
En una crisis cibernética, los conocimientos de una sola persona no son suficientes. Hay que coordinar a varios especialistas que no comparten ni el mismo vocabulario ni las mismas prioridades.
El SOC busca indicadores de compromiso, el departamento de infraestructura quiere garantizar la disponibilidad, los departamentos de negocio preguntan cuándo volverá el servicio a la normalidad y el departamento de comunicación quiere saber qué puede anunciar.
Un «serious game» bien diseñado reproduce estas tensiones.
Pone de manifiesto problemas que un cuestionario de elección múltiple no detecta: una escalada demasiado lenta, una información que no llega a la célula de crisis, dos equipos que se ocupan del mismo asunto sin coordinarse, o una dirección que interviene en decisiones técnicas que debería delegar.
De este modo, el entrenamiento desarrolla el espíritu de equipo, la capacidad de tomar distancia y los reflejos operativos. Además, permite conocer mejor las funciones de los demás. Esto resulta especialmente valioso en aquellas organizaciones en las que algunos equipos solo colaboran de verdad cuando se produce un incidente grave.
La sesión de análisis: ahí es donde realmente comienza el aprendizaje
De hecho, el momento más provechoso de un juego educativo no siempre es aquel en el que se juega. A menudo es el que viene después.
¿Por qué se tomó esta decisión? ¿Qué información faltaba? ¿A quién se debería haber avisado? ¿Qué herramientas nos ralentizaron? ¿Qué habríamos hecho si el incidente hubiera durado tres horas más?
La sesión de análisis transforma una experiencia, a veces caótica, en un proceso de aprendizaje estructurado. Permite distinguir entre los errores individuales y los problemas organizativos, y convertir las observaciones en medidas concretas: modificar un manual de procedimientos, aclarar una responsabilidad o prever un canal de comunicación de emergencia.
La ANSSI incorpora precisamente esta lógica en sus recursos de formación para la gestión de crisis. Ofrece un kit para poner en práctica REMPAR25 en su empresa, con escenarios, cronogramas, tablas de observación, plantillas de registro diario y un método de análisis de experiencias. El ejercicio sirve, por tanto, tanto para evaluar la organización como para formar al personal.
Más allá de la ciberseguridad, las tecnologías de la información son un enorme campo de juego
El enfoque de los «serious games» no se limita, ni mucho menos, a los ataques informáticos.
En las operaciones y en la gestión de servicios de TI (ITSM), se puede simular el fallo de una aplicación de negocio un lunes por la mañana, con un servicio de asistencia saturado y un proveedor externo al que hay que coordinar. En ese caso, hay que designar al responsable de incidentes, determinar la prioridad y decidir cuándo se debe escalar el incidente.
Los equipos de SRE reproducen incidentes anteriores: un ingeniero explica paso a paso cómo llevaría a cabo el diagnóstico, sin que ello afecte a la producción.
En DevOps, las simulaciones ponen de manifiesto los silos, las colas o la deuda técnica. Un «serious game» adaptado a DevOps, el Día del partido, una práctica derivada de la ingeniería del caos, es un ejercicio de simulación que consiste en provocar una avería controlada para observar la reacción en tiempo real de los sistemas y los equipos en un entorno seguro.
Se puede aplicar la misma lógica a la gestión ágil de proyectos, a las migraciones a la nube, a la continuidad del negocio o a las arquitecturas distribuidas.
En todos estos casos, el funcionamiento es similar: crear una situación lo suficientemente realista como para obligar a los participantes a poner en práctica sus habilidades, pero lo suficientemente controlada como para darles la oportunidad de intentarlo, fracasar y volver a intentarlo.
Algunas reglas para tener éxito
El punto de partida debe ser el objetivo pedagógico y no el formato : mejorar el diagnóstico técnico, poner a prueba un centro de crisis, facilitar la colaboración entre desarrollo y operaciones o preparar a los nuevos miembros para el servicio de guardia.
El nivel de inmersión depende de ese objetivo. Un ejercicio teórico basta para una primera toma de contacto, mientras que un cyberrange resulta más adecuado para formar a los analistas del SOC.
El escenario resulta más eficaz si se basa en la estructura, las funciones y los procedimientos de la empresa. Los participantes se identifican con su día a día y les resulta más fácil aplicar lo aprendido.
La evaluación se centra en el tiempo de detección, la pertinencia de las escaladas, la circulación de la información o el plazo de restauración, más que en el número de respuestas correctas.
Por último, hay que repetir el ejercicio. Una sesión aislada sirve para tomar conciencia, pero las sesiones regulares permiten crear hábitos.
En un entorno simulado, una mala decisión no cuesta casi nada. Los directores de sistemas de información (DSI) y los responsables de seguridad de los sistemas de información (RSSI) pueden detectar en él puntos débiles que los procedimientos y las auditorías no habían revelado. Los equipos operativos adquieren hábitos sin tener que esperar al próximo incidente. Y los responsables de formación disponen de una herramienta en la que el alumno actúa en lugar de limitarse a escuchar.
Es mejor que cada uno conozca su papel antes de que la partida empiece de verdad.