
Een cyberaanval in theorie begrijpen is één ding. Er in bijna-realistische omstandigheden mee omgaan is iets heel anders. Scenario’s, simulaties, beslissingen… De serious game dompelt IT-professionals onder in het hart van de actie, waar ervaring en reflexen net zo belangrijk zijn als theorie. Ontdek hoe serious games IT-opleidingen omvormen tot een echt oefenterrein.
9.17 uur. Er komt een waarschuwing binnen bij het SOC: op verschillende accounts is ongebruikelijke activiteit waargenomen. Enkele minuten later zijn sommige applicaties niet meer beschikbaar en ontvangt de helpdesk de eerste telefoontjes. Moet het netwerk worden geïsoleerd, moet een kritieke dienst worden uitgeschakeld, moet het management worden ingelicht? En wat als het stilleggen van het systeem meer schade zou veroorzaken dan de aanval zelf?
In een lesmateriaal lijkt het juiste antwoord voor de hand te liggen. Maar met onvolledige informatie en een tikkende klok aarzelen veel teams.
Daar is de serious game voor bedoeld: IT-professionals in een realistische situatie plaatsen, zodat ze daarin kunnen oefenen voordat ze er daadwerkelijk mee te maken krijgen. Deze aanpak is aanvankelijk ontstaan op het gebied van cyberbeveiliging en crisisbeheer, en vindt nu ook zijn weg naar ITSM, SRE en DevOps.
Meer en snellere aanvallen
In 2025 heeft het ANSSI 1.366 incidenten afgehandeld, tegenover 831 in 2022. Het aantal gevallen van gegevensdiefstal is in één jaar tijd met 51 % toegenomen. Ongeveer 29 % van de misbruikte kwetsbaarheden werd al op de dag van bekendmaking of zelfs eerder misbruikt. ENISA doet dezelfde vaststelling op Europees niveau, waarbij kwetsbaarheden al enkele dagen na hun bekendmaking werden misbruikt.
Volgens de CESIN-barometer 2026 heeft 40 % van de ondervraagde organisaties in 2025 ten minste één ernstige cyberaanval ondergaan, en geeft 81 % van de slachtoffers aan dat dit gevolgen heeft gehad voor hun bedrijfsvoering.
Voor een veiligheidsverantwoordelijke is het dus niet voldoende om te weten of de teams de procedure kennen. Je moet ook weten of ze die in een echte situatie zullen toepassen, wanneer zich meerdere problemen tegelijk voordoen.
Een analist kan het antwoord op een incident weten, maar twijfelen wanneer hij met tegenstrijdige logbestanden wordt geconfronteerd. Een infrastructuurmanager kan zijn noodherstelplan (PRA) door en door kennen, maar midden in een crisis tot de ontdekking komen dat hij niet weet wie bevoegd is om een dienst te onderbreken.
Een serious game is geen videogame
De term kan tot verwarring leiden. Voor een IT-serious game zijn geen virtual reality-bril of avatars nodig.
Het kan de vorm aannemen van een cyberrange, met echte computers en geïsoleerde netwerken waarop de deelnemers aanvallen opsporen en afweren. Het kan ook een crisissimulatie, waarbij een team geleidelijk aan informatie ontvangt en moet beslissen hoe het daarop moet reageren. Het kan ook gebaseerd zijn op een simulatie digitaal, een jrol gespeeld, A escape game cyber of een combinatie van meerdere formaten.
Het gaat niet om de mate van grafische verfijning, maar om de pedagogische opzet: een doel, een geloofwaardig scenario, beperkingen, beslissingen en de gevolgen daarvan, en tot slot een nabespreking.
De verschillende vormen van serious games op het gebied van cyberbeveiliging
| Formaat | Principe | Voor wie |
|---|---|---|
| Oefening op tafel | Stapsgewijze informatieverstrekking, collectieve beslissingen | Crisisteam, directie, afdelingen |
| Cyberrange | Daadwerkelijke aanvallen op een geïsoleerd netwerk | SOC-analisten, beveiligingsexperts |
| Rollenspel / escape game | Raadsels en rollenspellen, onder tijdsdruk | Bewustwording, teamgeest |
| Simulatie van een incident | Storing of incident stap voor stap nagespeeld | Exploitatie, SRE, ondersteuning |
| CTF (Capture The Flag) | Technische uitdagingen met tijdslimiet om «vlaggen» te veroveren» | Technische profielen, jong talent |
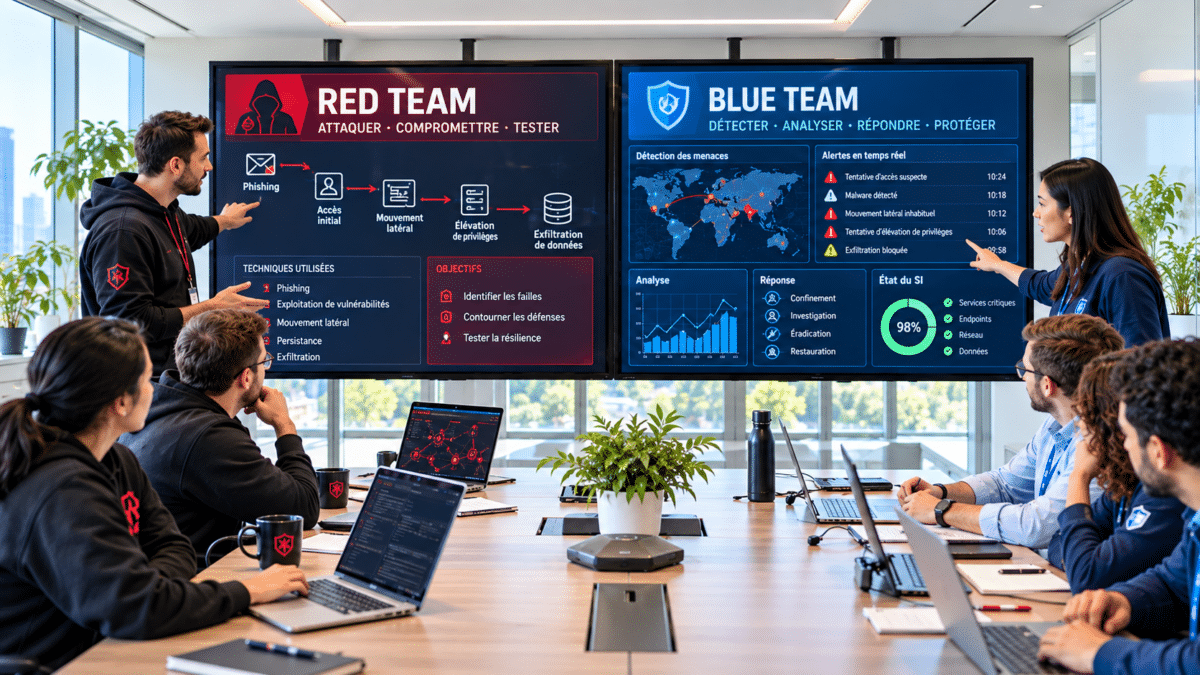
| Rood team tegen blauw team | Het ene team valt aan, het andere detecteert en verdedigt | SOC, CERT, beveiligingsteams |
| Wedstrijddag | Onder gecontroleerde omstandigheden nagebootste storing | DevOps, wachtteams |
De technische middelen zijn minder belangrijk dan het realisme van het scenario. Een oefening die de omgeving, de hulpmiddelen en de beperkingen van het bedrijf nabootst, zorgt ervoor dat de deelnemers zich sterk betrokken voelen, zelfs met een eenvoudige opzet.
De lessen die we uit de grote oefeningen kunnen trekken
Je ontdekt de evacuatievoorschriften niet pas op de dag dat er brand uitbreekt. Op het gebied van cyberbeveiliging geldt langzamerhand dezelfde logica.
Op 18 september 2025 organiseerde het ANSSI REMPAR25, een simulatie van een «digitale black-out». Er namen 5.680 professionals uit 1.263 organisaties aan deel. Maar het meest opmerkelijke cijfer is misschien wel een ander: 50 % van de deelnemers was niet werkzaam in de digitale sector of op het gebied van cyberbeveiliging. Dat is een belangrijke les. Een echte cybercrisis is nooit lang alleen een zaak van de RSSI. Het algemeen management, de IT-afdeling, de bedrijfsonderdelen, communicatie, de juridische afdeling, HR, bedrijfscontinuïteit, leveranciers… iedereen kan in een situatie terechtkomen waarin beslissingen moeten worden genomen.
Volgens de door het bureau gepubliceerde evaluatie hebben de deelnemers de detectie van incidenten, de respons daarop en de interne communicatie redelijk goed onder de knie. Crisiscommunicatie wordt daarentegen vaak geïmproviseerd, er wordt onvoldoende rekening gehouden met bedrijfscontinuïteit en de ondersteunende afdelingen worden te weinig bij het proces betrokken. 80 % van de organisaties is van plan om hun crisisbeheersingssysteem op te zetten of te actualiseren.
Nog een voorbeeld: in juni 2026 bracht de Cyber Europe 2026-oefening van ENISA meer dan 5 000 deelnemers bijeen rond aanvallen op de Europese spoor- en scheepvaartnetwerken. De teams moesten onder druk zowel complexe technische problemen oplossen als de continuïteit van de dienstverlening waarborgen en informatie uitwisselen.
Bedrijven hoeven deze grootschalige oefeningen natuurlijk niet na te bootsen. Maar het principe is wel toepasbaar: teams confronteren met een realistische situatie, observeren wat er daadwerkelijk gebeurt en leren van de afwijkingen.
CTF, red team en blue team
Capture The Flag (CTF) is de meest gangbare vorm om technische vaardigheden te oefenen. De deelnemers lossen tijdsgebonden opgaven op op het gebied van cryptografie, reverse engineering, webbeveiliging of forensisch onderzoek om «vlaggen» te bemachtigen.
In april 2026 trok de France Cybersecurity Challenge van het ANSSI meer dan 2.000 deelnemers. De wedstrijd dient ook om het Franse team te selecteren voor de European Cybersecurity Challenge, die in oktober 2026 in Bochum wordt georganiseerd. De editie van 2025, in Warschau, trok 39 teams, met een dag vol klassieke uitdagingen en een dag gewijd aan aanval en verdediging.
In een red team/blue team-oefening, een aanvallend team (rood team) voert echte aanvallen uit en een verdedigend team (blauw team) moet deze opsporen, indammen en ervoor zorgen dat de diensten blijven functioneren. Een purple team kan vervolgens beide partijen bij elkaar brengen om de detectieregels te verbeteren.
Locked Shields, georganiseerd in Tallinn door het NAVO-centrum voor coöperatieve cyberdefensie, werkt volgens dit model. In april 2026 hebben meer dan 4.000 deelnemers uit 41 landen, verdeeld over 16 multinationale verdedigingsteams, daar kritieke infrastructuur, luchtverdedigingssystemen en elektronische stemsystemen beschermd. En Frankrijk heeft zich goed geweerd: het Frans-Zweedse team eindigde als derde.
Een bedrijf kan deze formaten op zijn eigen schaal toepassen, bijvoorbeeld met een Interne CTF om technische profielen op te sporen, of een red-team-oefening waarbij het SOC binnen zijn eigen beveiligingsgebied wordt getest, soms zonder het team daarvan op de hoogte te stellen.
Kennis omzetten in automatismen
Juist hier onderscheidt de serious game zich van een puur top-down-trainingsprogramma.
Volgens het CESIN zijn 85 % van de cyberbeveiligingsverantwoordelijken van mening dat hun medewerkers zich bewust zijn van phishing. Toch blijft phishing de belangrijkste oorzaak van succesvolle aanvallen. Het kennen van de beste praktijken is geen garantie dat deze op het juiste moment worden toegepast.
In plaats van de vraag te stellen «Wat moet je doen bij een ransomware-aanval?», dwingt het serious game de deelnemer om een keuze te maken. Moeten twintig werkstations onmiddellijk worden geïsoleerd of moet er worden gewacht op bevestiging? Moet de toegang op afstand worden geblokkeerd? Moet het noodherstelplan worden geactiveerd? Bij elke beslissing moet de deelnemer zijn kennis inzetten, prioriteiten stellen en de gevolgen daarvan dragen.
Een scenario kan ook opnieuw worden doorlopen door een parameter aan te passen of een andere beslissing uit te proberen, waardoor de resultaten kunnen worden vergeleken. De gemaakte fouten dienen dan als uitgangspunt voor de nabespreking. Dit veronderstelt een goed ontworpen scenario dat in een opleidingstraject is geïntegreerd.
Leren beslissen… maar vooral samen beslissen
In een cybercrisis is individuele expertise niet voldoende. Er moeten verschillende specialisten op elkaar worden afgestemd die noch dezelfde terminologie, noch dezelfde prioriteiten hebben.
Het SOC zoekt naar aanwijzingen dat het systeem is gecompromitteerd, de IT-afdeling wil de beschikbaarheid waarborgen, de bedrijfsafdelingen willen weten wanneer de dienstverlening weer normaal zal zijn en de communicatieafdeling wil weten wat ze kan aankondigen.
Een goed opgebouwde serious game geeft deze spanningen weer.
Het brengt problemen aan het licht die een meerkeuzetoets niet opmerkt: een te trage escalatie, informatie die niet doorkomt bij de crisiscel, twee teams die hetzelfde onderwerp behandelen zonder onderling af te stemmen, of een leiding die zich mengt in technische beslissingen die zij zou moeten delegeren.
Door te trainen ontwikkelt men dus teamgeest, het vermogen om afstand te nemen en operationele reflexen. Het helpt ook om meer inzicht te krijgen in de rollen van anderen. Dit is met name van groot belang in organisaties waar bepaalde teams pas echt samenwerken wanneer zich een ernstig incident voordoet.
De nabespreking: daar begint het leerproces pas echt
Het meest nuttige moment van een serious game is trouwens niet altijd het moment waarop je het speelt. Vaak is het juist het moment daarna.
Waarom is deze beslissing genomen? Welke informatie ontbrak er? Wie had op de hoogte moeten worden gebracht? Welke hulpmiddelen hebben ons vertraagd? Wat zouden we hebben gedaan als het incident nog drie uur langer had geduurd?
De nabespreking zet een soms chaotische ervaring om in een gestructureerd leerproces. Zo kan men onderscheid maken tussen individuele fouten en organisatorische problemen, en observaties omzetten in concrete maatregelen: een runbook aanpassen, een verantwoordelijkheid verduidelijken, een noodcommunicatiekanaal instellen.
De ANSSI verwerkt deze benadering juist in haar trainingsmateriaal voor crisissituaties. Zij biedt een set om REMPAR25 in uw bedrijf uit te voeren, met scenario’s, tijdschema’s, observatielijsten, sjablonen voor logboeken en een methode voor het verzamelen van ervaringen. De oefening dient dan zowel om de organisatie te evalueren als om de medewerkers op te leiden.
Naast cyberbeveiliging is IT een enorm speelveld
De ‘serious game’-aanpak beperkt zich lang niet alleen tot cyberaanvallen.
Bij de bedrijfsvoering en ITSM kan men een storing in een bedrijfsapplicatie op een maandagochtend simuleren, waarbij de servicedesk overbelast is en er een externe leverancier moet worden gecoördineerd. In dat geval moet een incidentmanager worden aangewezen, moet de prioriteit worden vastgesteld en moet worden besloten wanneer er moet worden geëscaleerd.
De SRE-teams simuleren eerdere incidenten: een ingenieur legt stap voor stap uit hoe hij de diagnose zou stellen, zonder dat dit gevolgen heeft voor de productie.
Bij DevOps brengen simulaties silo’s, wachtrijen of technische schuld aan het licht. Een serious game die is afgestemd op DevOps, de Wedstrijddag, een methode die voortkomt uit chaos engineering, is een simulatieoefening waarbij een gecontroleerde storing wordt veroorzaakt om in een beveiligde omgeving de reactie van systemen en teams in realtime te observeren.
Dezelfde redenering kan worden toegepast op Agile-projectmanagement, cloudmigraties, bedrijfscontinuïteit of gedistribueerde architecturen.
In al deze gevallen is de aanpak vergelijkbaar: een situatie creëren die realistisch genoeg is om de deelnemers te dwingen hun vaardigheden in te zetten, maar die tegelijkertijd voldoende gecontroleerd is om hen de ruimte te geven om het te proberen, te falen en opnieuw te beginnen.
Enkele regels om succes te boeken
Het uitgangspunt moet het pedagogische doel zijn, en niet de vorm : de technische diagnose verbeteren, een crisisteam testen, de samenwerking tussen Dev en Ops vergemakkelijken of nieuwkomers voorbereiden op de wachtdienst.
De mate van onderdompeling hangt af van dit doel. Een theorieoefening volstaat voor een eerste kennismaking, terwijl een cyberrange geschikter is voor het trainen van SOC-analisten.
Het scenario komt beter tot zijn recht als het de structuur, de functies en de procedures van het bedrijf weerspiegelt. De deelnemers herkennen er hun dagelijkse praktijk in terug en kunnen de geleerde lessen gemakkelijker toepassen.
De beoordeling richt zich op de detectietijd, de relevantie van de escalaties, de informatie-uitwisseling of de hersteltijd, en niet zozeer op het aantal juiste antwoorden.
Ten slotte moet de oefening worden herhaald. Een eenmalige sessie maakt je er bewust van, maar door regelmatige sessies worden reflexen aangeleerd.
In een gesimuleerde omgeving kost een verkeerde beslissing bijna niets. CIO’s en CISO’s kunnen daarin zwakke plekken opsporen die procedures en audits niet aan het licht hadden gebracht. Operationele teams kunnen hier gewoontes aanleren zonder te hoeven wachten op het volgende incident. En opleidingsverantwoordelijken beschikken over een hulpmiddel waarbij de cursist actief aan de slag gaat in plaats van alleen maar te luisteren.
Het is beter dat iedereen zijn rol kent voordat het spel echt begint.