
Comprendre une cyberattaque en théorie est une chose. Y faire face en conditions quasi réelles en est une autre. Scénarios, simulations, décisions… Le serious game plonge les professionnels IT au cœur de l’action, où l’expérience et les réflexes comptent autant que la théorie. Découvrez comment les serious games transforment la formation IT en véritable terrain d’entraînement.
9 h 17. Une alerte remonte au SOC, plusieurs comptes présentent une activité inhabituelle. Quelques minutes plus tard, des applications deviennent indisponibles et le support reçoit ses premiers appels. Faut-il isoler le réseau, couper un service critique, prévenir la direction ? Et si l’arrêt du système causait plus de dégâts que l’attaque?
Sur un support de cours, la bonne réponse paraît évidente. Avec des informations partielles et un chronomètre qui tourne, beaucoup d’équipes hésitent.
Le serious game sert à cela: placer les professionnels IT dans une situation proche du réel pour qu’ils s’y exercent avant d’y être confrontés. L’approche s’est d’abord développée en cybersécurité et en gestion de crise, et gagne aujourd’hui l’ITSM, le SRE et le DevOps.
Des attaques plus nombreuses et plus rapides
En 2025, l’ANSSI a traité 1366 incidents, contre 831 en 2022. Les exfiltrations de données ont augmenté de 51 % en un an. Environ 29 % des vulnérabilités exploitées l’ont été le jour de leur publication, voire avant. L’ENISA fait le même constat à l’échelle européenne, avec des failles exploitées quelques jours seulement après leur divulgation.
Selon le baromètre CESIN 2026, 40 % des organisations interrogées ont subi au moins une cyberattaque significative en 2025, et 81 % des victimes déclarent un impact sur leur activité.
Pour un responsable sécurité, savoir si les équipes connaissent la procédure ne suffit donc pas. Il faut savoir aussi si elles l’appliqueront en situation réelle, quand plusieurs problèmes arriveront en même temps.
Un analyste peut connaître la réponse à un incident et hésiter devant des journaux contradictoires. Un responsable infrastructure peut maîtriser son PRA et s’apercevoir, en pleine crise, qu’il ignore qui a l’autorité pour interrompre un service.
Un serious game n’est pas un jeu vidéo
Le terme peut prêter à confusion. Un serious game IT ne demande ni casque de réalité virtuelle ni avatars.
Il peut prendre la forme d’un cyberrange, avec de véritables machines et réseaux isolés sur lesquels les participants détectent et contrent des attaques. Cela peut aussi être un exercice de crise sur table, dans lequel une équipe reçoit progressivement des informations et doit décider comment réagir. Il peut aussi reposer sur une simulation numérique, un jeu de rôle, un escape game cyber ou une combinaison de plusieurs formats.
Ce qui compte n’est pas le degré de sophistication graphique, mais la mécanique pédagogique : un objectif, un scénario crédible, des contraintes, des décisions et leurs conséquences, puis un débriefing.
Les différents formats de serious game en cybersécurité
| Format | Principe | Pour qui |
|---|---|---|
| Exercice sur table | Informations distillées pas à pas, décisions collectives | Cellule de crise, direction, métiers |
| Cyberrange | Attaques réelles sur un réseau isolé | Analystes SOC, experts sécurité |
| Jeu de rôle / escape game | Énigmes et rôles, sous contrainte de temps | Sensibilisation, cohésion d’équipe |
| Simulation d’incident | Panne ou incident rejoué pas à pas | Exploitation, SRE, support |
| CTF (Capture The Flag) | Défis techniques chronométrés pour capturer des « drapeaux » | Profils techniques, jeunes talents |
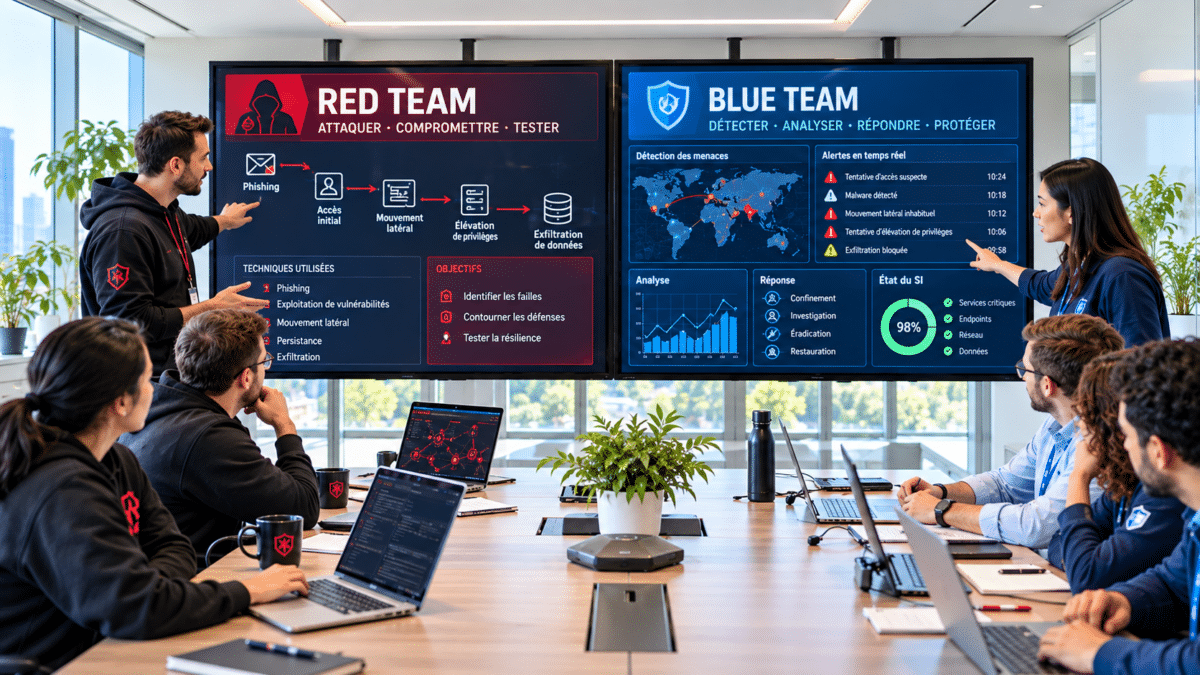
| Red team vs blue team | Une équipe attaque, l’autre détecte et défend | SOC, CERT, équipes sécurité |
| Game Day | Panne injectée en conditions contrôlées | DevOps, équipes d’astreinte |
Les moyens techniques comptent moins que le réalisme du scénario. Un exercice qui reprend l’environnement, les outils et les contraintes de l’entreprise implique fortement les participants, même avec un dispositif simple.
Les enseignements des grands exercices
On ne découvre pas les consignes d’évacuation le jour d’un incendie. La cybersécurité adopte peu à peu la même logique.
Le 18 septembre 2025, l’ANSSI a organisé REMPAR25, qui simulait un « black-out numérique ». 5 680 professionnels issus de 1263 organisations y ont participé. Et le chiffre le plus intéressant n’est peut-être pas celui-là : 50 % des participants n’exerçaient ni dans le numérique ni dans la cybersécurité. C’est une leçon importante. Une vraie cybercrise ne concerne jamais longtemps le seul RSSI. Direction générale, DSI, métiers, communication, juridique, RH, continuité d’activité, fournisseurs… tous peuvent être amenés à prendre des décisions.
D’après le retour d’expérience publié par l’agence, les participants maîtrisent plutôt bien la détection, la réponse à incident et la communication interne. La communication de crise, en revanche, est souvent improvisée, la continuité d’activité mal anticipée et les fonctions support peu associées. 80 % des organisations prévoient de créer ou de mettre à jour leur dispositif de gestion de crise.
Autre exemple : en juin 2026, l’exercice Cyber Europe 2026 de l’ENISA a réuni plus de 5 000 participants autour d’attaques visant les réseaux ferroviaires et maritimes européens. Les équipes devaient gérer à la fois des problèmes techniques complexes, la continuité des services et le partage de l’information sous pression.
Les entreprises n’ont évidemment pas besoin de reproduire ces grands exercices. Mais le principe est transposable : confronter les équipes à un événement crédible, observer ce qui se passe réellement et apprendre des écarts.
CTF, red team et blue team
Le Capture The Flag (CTF) est le format le plus courant pour travailler les compétences techniques. Les participants résolvent des défis chronométrés en cryptographie, rétro-ingénierie, sécurité web ou forensique pour récupérer des « drapeaux ».
En avril 2026, le France Cybersecurity Challenge de l’ANSSI a réuni plus de 2 000 participants. Il sert aussi à sélectionner l’équipe de France de l’European Cybersecurity Challenge, organisé à Bochum en octobre 2026. L’édition 2025, à Varsovie, avait rassemblé 39 équipes, avec une journée de défis classiques et une journée en attaque/défense.
Dans un exercice red team / blue team, une équipe offensive (red team) mène de vraies attaques et une équipe défensive (blue team) doit les détecter, les contenir et maintenir les services en fonctionnement. Une purple team peut ensuite réunir les deux camps pour améliorer les règles de détection.
Locked Shields, organisé à Tallinn par le centre d’excellence de cyberdéfense coopérative de l’OTAN, fonctionne sur ce modèle. En avril 2026, plus de 4 000 participants de 41 nations, répartis en 16 équipes défensives multinationales, y ont protégé des infrastructures critiques, des systèmes de défense aérienne et de vote électronique. Et la France s’est bien illustrée : l’équipe franco-suédoise a terminé troisième.
Une entreprise peut transposer ces formats à son échelle, par exemple avec un CTF interne pour repérer des profils techniques, ou un exercice red team qui teste le SOC sur son propre périmètre, parfois sans prévenir l’équipe.
Transformer des connaissances en réflexes
C’est ici que le serious game se distingue d’une formation purement descendante.
Selon le CESIN, 85 % des responsables cyber estiment leurs collaborateurs sensibilisés au phishing. Pourtant celui-ci reste le premier vecteur des attaques réussies. Connaître les bonnes pratiques ne garantit pas de les appliquer au bon moment.
Plutôt que de demander « Que faire face à un ransomware ? », le serious game oblige le participant à trancher. Faut-il isoler vingt postes tout de suite ou attendre une confirmation ? Couper l’accès distant ? Déclencher le PRA ? Chaque décision demande de mobiliser ses connaissances, de fixer des priorités et d’en assumer les conséquences.
Un scénario peut aussi être rejoué en modifiant un paramètre ou en testant une autre décision, ce qui permet de comparer les résultats. Les erreurs commises servent alors de support au débriefing. Cela suppose un scénario bien conçu et intégré à un parcours de formation.
Apprendre à décider… mais surtout à décider ensemble
Dans une cybercrise, l’expertise individuelle ne suffit pas. Il faut synchroniser plusieurs spécialistes qui n’ont ni le même vocabulaire ni les mêmes priorités.
Le SOC cherche des indicateurs de compromission, l’infrastructure veut préserver la disponibilité, les métiers demandent quand le service reviendra à la normale et la communication veut savoir ce qu’elle peut annoncer.
Un serious game bien construit reproduit ces tensions.
Il met en évidence des problèmes qu’un QCM ne détecte pas : une escalade trop lente, une information qui ne remonte pas à la cellule de crise, deux équipes qui traitent le même sujet sans se coordonner, ou une direction qui intervient dans des choix techniques qu’elle devrait déléguer.
L’entraînement développe ainsi l’esprit d’équipe, la prise de recul et les réflexes opérationnels. Il permet aussi de mieux connaître les rôles des autres. C’est particulièrement précieux dans les organisations où certaines équipes ne collaborent réellement que lorsqu’un incident majeur survient.
Le débriefing : là où commence vraiment l’apprentissage
Le moment le plus utile d’un serious game n’est d’ailleurs pas toujours celui où l’on joue. C’est souvent celui qui vient après.
Pourquoi a-t-on pris cette décision ? Quelle information manquait ? Qui aurait dû être prévenu ? Quels outils nous ont ralentis ? Qu’aurions-nous fait si l’incident avait duré trois heures de plus ?
Le débriefing transforme une expérience parfois chaotique en apprentissage structuré. Il permet de distinguer l’erreur individuelle du problème organisationnel et de convertir les observations en actions : modifier un runbook, clarifier une responsabilité, prévoir un canal de communication de secours.
L’ANSSI intègre précisément cette logique dans ses ressources d’entraînement à la crise. Elle propose un kit pour reproduire dans votre entreprise REMPAR25, avec des scénarios, des chronogrammes, des grilles d’observation, des modèles de main courante et une méthode de retour d’expérience. L’exercice sert alors autant à évaluer l’organisation qu’à former les personnes.
Au-delà de la cybersécurité, l’IT est un immense terrain de jeu
L’approche serious game est loin de se limiter aux attaques informatiques.
En exploitation et en ITSM, on peut simuler la panne d’une application métier un lundi matin, avec un service desk saturé et un fournisseur externe à coordonner. Il faut alors désigner l’Incident manager, qualifier la priorité et décider du moment de l’escalade.
Les équipes SRE rejouent d’anciens incidents: un ingénieur explique pas à pas comment il mènerait le diagnostic, sans conséquence sur la production.
En DevOps, des simulations mettent en évidence les silos, les files d’attente ou la dette technique. Un serious game adapté au DevOps, le Game Day, pratique issue du chaos engineering, est un exercice de simulation qui consiste à injecter une panne contrôlée pour observer la réaction en temps réel des systèmes et des équipes dans un environnement sécurisé.
On peut appliquer la même logique à la gestion de projet Agile, aux migrations cloud, à la continuité d’activité ou aux architectures distribuées.
Dans tous ces cas, la mécanique est similaire : créer une situation assez réaliste pour obliger les participants à mobiliser leurs compétences, mais suffisamment contrôlée pour leur donner le droit d’essayer, d’échouer et de recommencer.
Quelques règles pour réussir
Le point de départ doit être l’objectif pédagogique et non le format : améliorer le diagnostic technique, tester une cellule de crise, faciliter le travail entre Dev et Ops ou préparer de nouveaux arrivants à l’astreinte.
Le niveau d’immersion dépend de cet objectif. Un exercice sur table suffit pour une première sensibilisation, tandis qu’un cyberrange est plus adapté pour entraîner des analystes SOC.
Le scénario gagne à reprendre l’architecture, les métiers et les procédures de l’entreprise. Les participants y reconnaissent leur quotidien et les enseignements sont plus faciles à exploiter.
L’évaluation porte sur le temps de détection, la pertinence des escalades, la circulation de l’information ou le délai de restauration, plus que sur un nombre de bonnes réponses.
Enfin, l’exercice doit être répété. Une session isolée sensibilise, des sessions régulières installent des réflexes.
Dans un environnement simulé, une mauvaise décision ne coûte presque rien. DSI et RSSI peuvent y repérer des fragilités que les procédures et les audits n’avaient pas révélées. Les équipes opérationnelles y prennent des habitudes sans attendre le prochain incident. Et les responsables formation disposent d’un outil où l’apprenant agit au lieu d’écouter.
Mieux vaut que chacun connaisse son rôle avant que la partie ne devienne réelle.